 Do Son
Details and proof-of-concept steps for five mailcow vulnerabilities are public, including a CVSS 9.1 cross-tenant RCE. Update to 2026-11.
mailcow

Unauthenticated attackers can hijack mailcow admin sessions via a critical CVSS 9.3 Stored XSS in Autodiscover logs. Patch to version 2026-03b immediately.

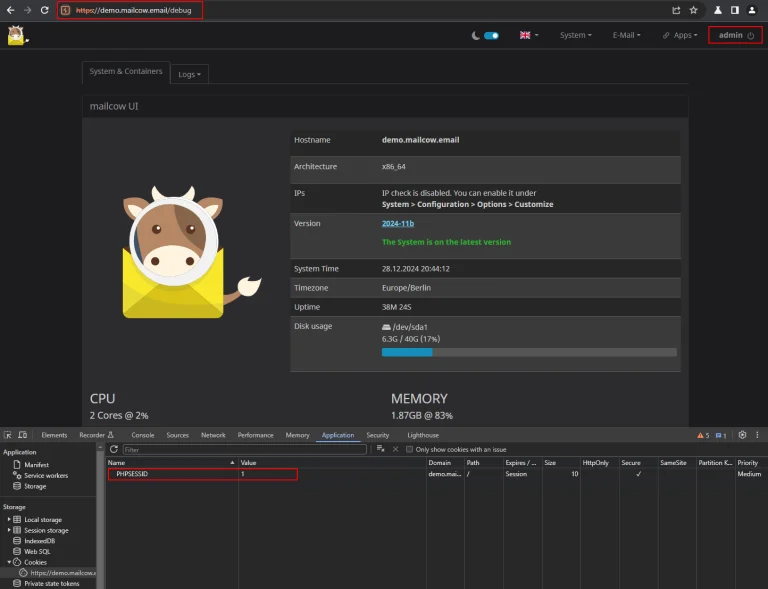
Discover the CVE-2024-56529 vulnerability in mailcow and its potential impact on user sessions. Take steps to protect your account.